

很多家庭自托管爱好者想要运行各类容器应用,Umbrel这类方案需要替换整套操作系统,Docker又存在root权限带来的安全隐患。Yantr是面向现有Linux系统的轻量级容器管理工具,不需要重装系统,依托无根模式Podman提供应用运行层,在笔记本、SBC、NAS、VPS等已有Linux设备上便捷部署自托管服务。本文从产品定位、核心能力、实操流程等方面完整介绍Yantr,帮助自托管爱好者了解该容器管理方案。
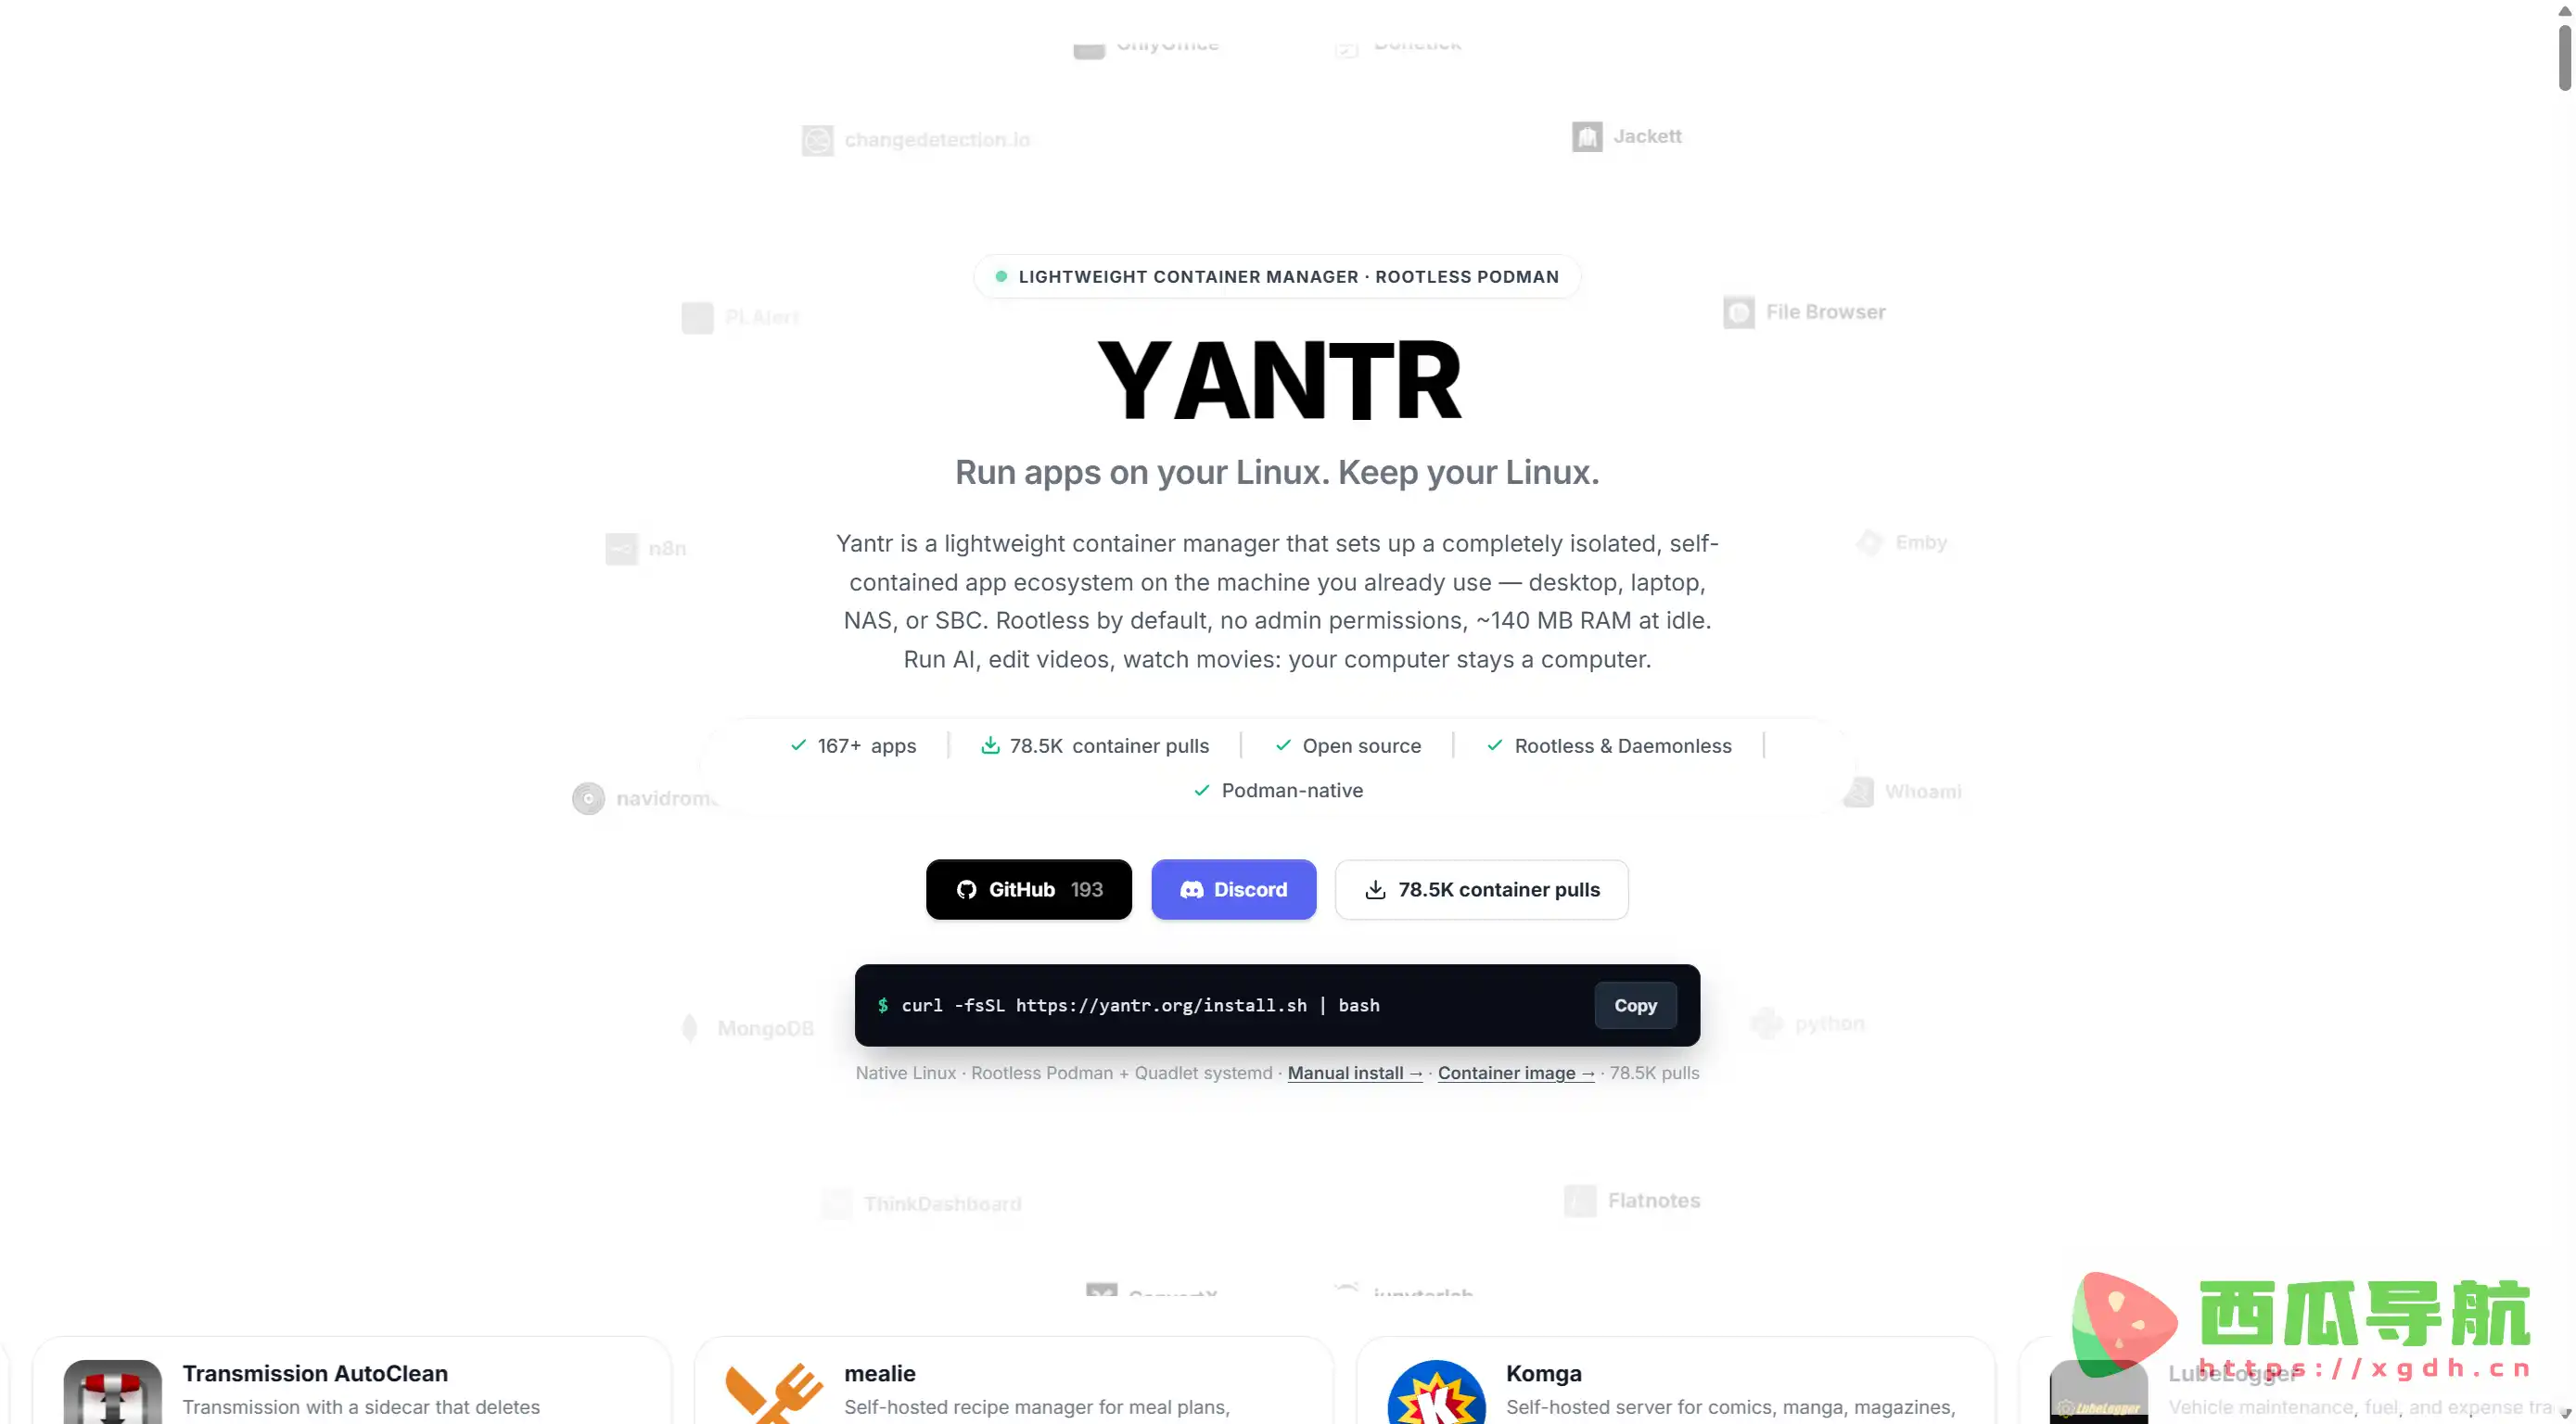
Yantr是什么?
Yantr是开源轻量级容器管理器,基于Rootless Podman+Quadlet systemd构建,不替换宿主操作系统,仅作为应用层附加组件运行在已有的Linux环境。空闲内存占用约140MB,内置超过129款应用,支持笔记本、树莓派、NAS、云VPS、旧电脑等硬件。项目采用PolyForm Noncommercial许可证,个人家庭自托管免费,禁止商业用途,源码托管在GitHub。和Umbrel不同,Yantr不要求专用设备固件,可兼容Ubuntu、Debian、Fedora、Arch等主流Linux发行版。
核心功能
Yantr围绕Linux环境安全自托管打造整套能力,重点面向家庭自托管玩家、硬件爱好者,在不改动原有系统前提下运行容器应用。
- 无根无守护进程架构——完全rootless运行,无中心化守护进程,利用用户命名空间隔离容器,容器逃逸也无法获取主机root权限。
- 不侵入原有操作系统——作为应用层叠加,无需重刷镜像,安装、卸载不会破坏宿主系统的文件与程序。
- Quadlet原生systemd集成——容器作为systemd用户单元,实现开机自启,使用标准systemctl、journalctl管理生命周期与日志。
- 原子化Compose部署——配置变更原子执行,要么全部生效,要么全部回滚,降低部分更新导致部署损坏的概率。
- 多实例部署能力——同一个应用可以多次部署,用于测试、多用户隔离、独立工作空间。
- 按需更新机制——自主选择更新Yantr本体或者容器镜像,不用等待定制OS版本的发布周期。
- 自定义环境变量——支持为每个应用单独配置环境变量,不局限于固定预设模板。
- 防火墙安全隔离——不会修改主机iptables、不绕过UFW防火墙规则,网络隔离在用户命名空间内。
- Docker Socket兼容转换——对依赖docker.sock的工具自动映射到无特权Podman socket,兼顾兼容与安全。
- 用户空间卷存储——数据保存在普通用户目录,不需要sudo就可以备份、清理容器数据。
使用场景
Yantr适配多种多样的Linux硬件环境,不同角色与硬件条件适配度存在差异。
| 人群/角色 | 场景描述 | 推荐指数 |
|---|---|---|
| 家庭自托管爱好者 | 在现有Linux主机运行AI、媒体、同步类自托管应用,不想重装系统 | ★★★★★ |
| SBC硬件玩家 | 树莓派、Radxa等单板计算机搭建家庭服务 | ★★★★★ |
| NAS、旧笔记本复用 | 利用闲置电脑、NAS设备搭建自托管环境,保留原有系统 | ★★★★☆ |
| 云VPS使用者 | 在公有云Linux实例部署容器服务,追求无根安全模型 | ★★★★☆ |
| 商业业务部署 | 需要商用、对外提供付费服务场景(协议禁止商用) | ☆☆☆☆☆ |
| Windows/macOS原生用户 | 没有可用Linux宿主环境 | ★☆☆☆☆ |
操作指南
新手3分钟完成Yantr部署,需要一台满足条件的Linux主机,具体步骤如下:
- 在Linux主机访问官方网站:Yantr
- 执行一键安装脚本:
curl -fsSL [https://cdn.jsdelivr.net/gh/besoeasy/yantr@latest/install.sh](https://cdn.jsdelivr.net/gh/besoeasy/yantr@latest/install.sh) | bash,也可查阅文档执行手动安装流程。 - 确认系统开启systemd用户linger,保障容器可以开机自启。
- 访问应用浏览目录,挑选需要部署的自托管应用,执行安装。
- 根据需求修改单应用的环境变量,支持同一个应用多次实例化部署。
- 使用systemctl –user、journalctl –user查看容器服务状态与运行日志。
- 需要远程访问时,搭配Cloudflare Tunnel等工具做安全外网暴露。
(注意:需要Podman4.4及以上版本;该项目禁止商业使用;硬件最低要求单核CPU+140MB内存;复杂业务建议做好卷数据备份。)
支持平台
Yantr仅支持Linux系统,支持x86_64、ARM64架构,可运行于树莓派4/5、Intel NUC、旧笔记本、Synology NAS、Proxmox LXC嵌套容器、云VPS;甚至可在Android Termux环境下运行。依赖Podman4.4+,宿主系统保持原有Ubuntu、Debian、Fedora、Arch等发行版不变;无Windows、macOS原生版本。
产品定价
Yantr个人家庭自托管场景免费,项目采用PolyForm Noncommercial许可证,源代码公开可查阅;不允许商业用途,如果用于商业对外服务则需要获取专门授权。底层运行依赖的Linux系统、硬件不属于项目范畴。
常见问题
Q:Yantr会替换我的Linux操作系统吗?
A:不会。它只是应用层工具,不会修改、替换宿主OS,安装和卸载都不会破坏原有系统文件。对比Umbrel,后者需要专用设备镜像。
Q:Rootless模式代表容器就绝对安全吗?
A:Rootless把容器限制在普通用户命名空间,降低容器逃逸的破坏范围,但不等于零风险,依旧建议只运行可信容器镜像,做好数据备份。
Q:没有Podman使用经验,可以正常使用Yantr吗?
A:Yantr封装了大部分复杂操作,日常安装更新应用不需要深入Podman知识;排查故障时会用到systemd相关命令。
Q:应用数据保存在哪里?
A:全部数据存放在普通用户目录的Podman命名卷,无需root权限就可以备份迁移。
开发者小结
Yantr最大的优势是把rootless Podman封装成易用的自托管平台,无需重刷系统,充分利用手上已有的Linux硬件,同时解决传统Docker root守护进程带来的安全风险,原子部署、多实例、自定义环境变量也满足进阶玩家需求。适合家庭自托管爱好者、SBC玩家、闲置硬件复用。该软件协议限制不能商用,仅面向个人非商业场景;运行基础是Linux,Windows、macOS原生环境无法直接使用。它提供应用运行层,本身不解决外网访问,远程访问需要自行搭配隧道类方案。
相关文章


