把网站发布出去只是第一步,真正让人心里没底的是上线之后它到底以什么面貌运行在公网之上:响应头怎样配置、跑在什么架构上、用了哪些前端与后端技术、有没有暴露不该暴露的入口。这些问题靠肉眼看页面很难回答,靠零散的在线查询又要来回切换多个工具。Web-Check 把这类需求收拢到一个入口里,针对一个目标站点做按需的情报聚合,把攻击面、服务器架构、安全配置与技术栈这几件事放进同一份结果中呈现。它来自开源社区,代码公开可查,既提供了可以直接打开的托管演示版本,也允许使用者按自己的方式把它部署到常用的云平台、容器环境或服务器上。对个人站长和小型团队来说,这种一次输入就能拿到整体画像的做法,省掉的是反复拼凑信息的时间;对需要经常排查站点状态的开发者来说,它更像一张随时可查的体检单,把模糊的担心变成可以逐项确认的清单。
Web-Check是什么?
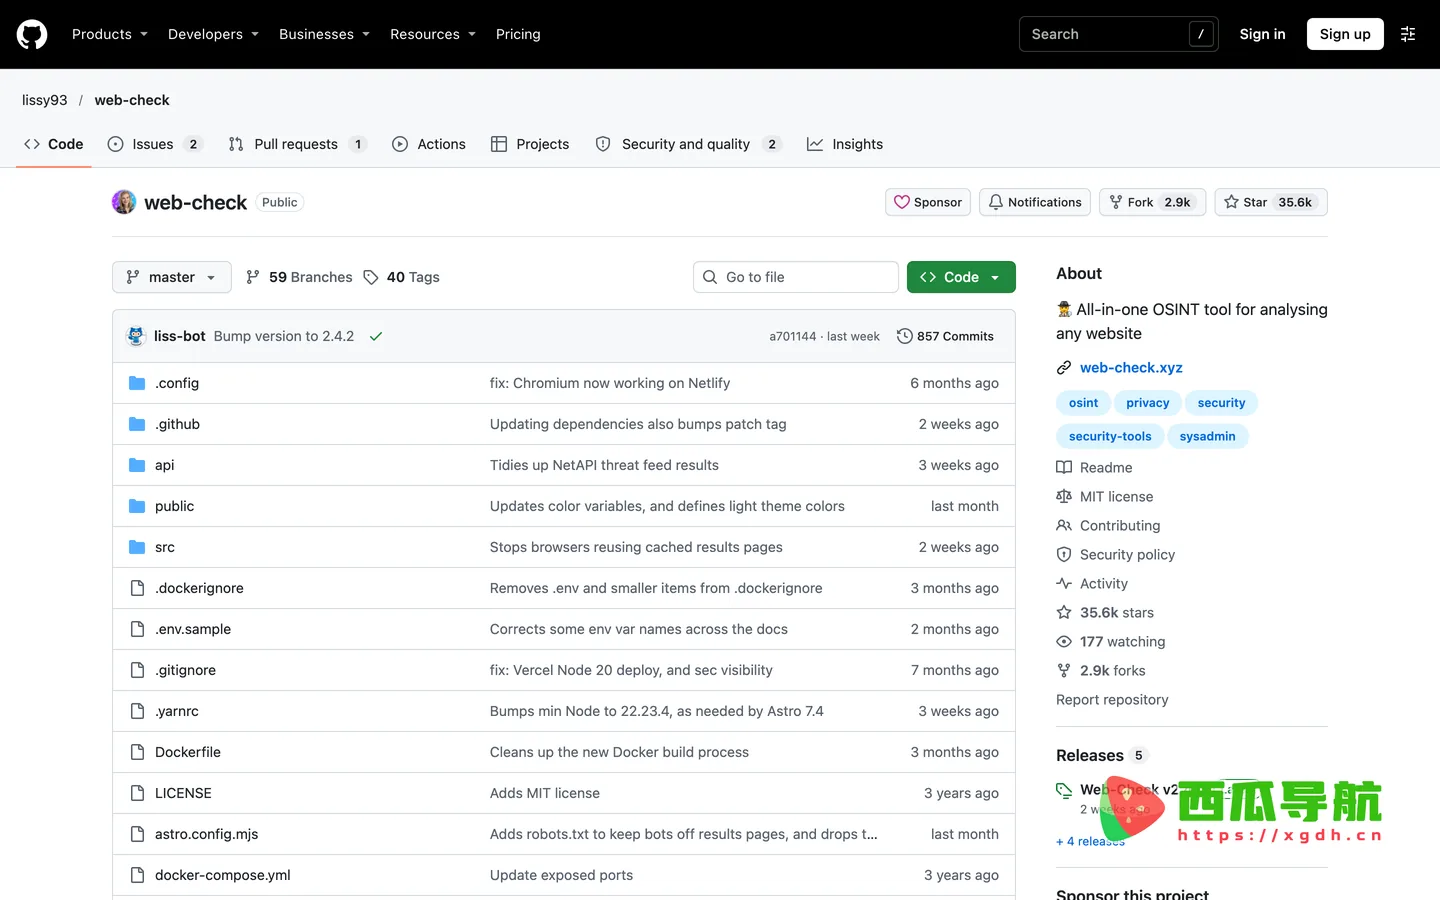
Web-Check是一个面向网站的开源情报分析工具,主要用来对给定站点做按需的全方位探查,服务于想弄清网站内部运行状况的人,包括站长、开发者与安全研究者。它把过去散落在多个查询工具里的动作整合起来:从一个地址出发,发现潜在的攻击向量、分析服务器架构、查看安全配置、识别站点正在使用的技术,最终目标是让人更容易地理解、优化并保护自己的网站。项目以开源方式维护,源码公开可查,既有托管的演示版本可直接打开,也能依照文档自行部署。它的定位不是给出一个武断的结论式评分,而是把可观察的事实逐项摆出来,让使用者自行判断站点当前处在什么状态、哪些环节值得进一步处理。
核心功能
- 攻击面探查——从目标站点出发发现潜在的攻击向量,把可能被利用的入口提前摆到台面上,便于尽早处理。
- 服务器架构分析——梳理站点背后的服务器架构,让使用者看清资源是如何组织和承载的,不再只看到一个页面外壳。
- 安全配置查看——把站点的安全相关配置逐项呈现,帮助发现设置上的疏漏,为后续加固提供明确依据。
- 技术栈识别——识别站点正在使用的技术,清楚前端与后端各自采用了什么方案,便于评估兼容与维护成本。
- 按需情报聚合——以综合、按需的开源情报方式汇总多维结果,一次查询就能拿到关于任意站点的整体画像,省去反复切换工具。
- 站点截图留档——提供站点截图能力,把当时的页面状态留存下来,方便前后对照与记录变化。
使用场景
| 人群/角色 | 场景描述 | 推荐指数 |
|---|---|---|
| 个人站长 | 网站上线后做一次整体自检,看看架构、配置与技术栈是否与自己的预期一致,发现异常再逐项处理。 | ★★★★★ |
| 安全研究者 | 在授权范围内对目标做信息收集,先看清攻击面与安全配置,再决定要不要深入分析某个方向。 | ★★★★★ |
| 前端开发者 | 接手一个陌生项目时快速摸清它用了哪些技术,减少从零猜测的时间,更快进入开发状态。 | ★★★★☆ |
| 运维工程师 | 定期核对站点暴露面与配置状况,把变化记录下来,作为日常巡检与故障排查的参考。 | ★★★★☆ |
| 技术调研人员 | 对比同类站点在实现方案上的差异,用可观察的信息代替主观印象,形成更靠谱的判断。 | ★★★☆☆ |
操作指南
- 先打开项目的主页 Web-Check,那里汇总了功能说明、截图、演示入口与完整的使用文档,第一次接触时建议从头浏览一遍,心里有个整体印象。
- 如果只是想马上看看效果,可以找站方提供的托管演示版本,直接在浏览器里输入一个目标地址就能得到结果,这一步对应页面上的 立即使用 入口,不需要任何本地环境。
- 想把工具掌握在自己手里,可以采用一键部署的方式:项目文档里给出了面向多个云平台的部署按钮,按提示登录自己的账号并确认,几分钟内就能得到一个独立运行的实例。
- 如果更习惯容器化流程,可以从公开镜像仓库拉取已构建好的镜像并在本地运行,把服务映射到自己约定的端口,随后用浏览器访问即可;文档同时给出了自行构建镜像的方法。
- 对于需要二次开发或深度定制的场景,可以选择从源码部署,先把依赖环境准备妥当,再按开发者章节的步骤启动,这样能直接改动代码来适配自己的需求。
- 部署完成之后,先用一个自己熟悉的站点试跑,核对返回的技术栈与配置信息是否符合预期,确认结果可信后再拿去分析其他目标。
- 日常使用时把查询当作常规体检来做,遇到配置或架构上的变化及时记录,必要时结合其他手段复核,避免只凭一次结果下判断。
支持平台
从现有资料看,这是一个以网页形式提供的在线服务,主要入口在浏览器端:站方给出了可以直接访问的托管演示版本,也支持把实例部署到常见的云平台、容器环境或自己的服务器上,再经由网页界面使用。至于独立的桌面客户端、移动应用、小程序以及浏览器插件,站方没有明确列出,资料里也没有相关描述,需要这类形态的使用者目前只能依赖浏览器访问网页版。换句话说,它的平台覆盖集中在 Web 端与可自托管的服务端,端侧形态相对单一,好处是无需额外安装,坏处是每次使用都要先打开页面。
产品定价
站方未公开价格信息,以站内为准。从现有资料中能确认的是,项目以开源形式维护、源码公开可查,并有托管演示版本可供访问;至于各类部署方式是否产生费用、托管服务是否有额外收费项,资料里都没有给出说明,因此这里不做推测。使用者若打算长期自建,需要自行评估所用运行环境的成本;若选择第三方托管平台,则以各平台当时的计费规则为准,一切以站内正式说明为准。
常见问题
Q:Web-Check 究竟能分析一个网站的哪些方面?
它围绕给定站点做按需的开源情报聚合,重点覆盖四类信息:潜在的攻击向量、服务器架构、安全配置以及站点所使用的技术。项目说明里把目标写成帮助使用者更容易地理解、优化并保护自己的网站,因此结果偏向于呈现可观察的事实,而不是给出一个武断的结论。完整检查清单在项目的说明页里有专门介绍,需要逐项确认时可以对照查看。
Q:没有自己的服务器,能不能直接体验?
可以。站方提供了一个托管的演示版本,打开后输入目标地址即可查看结果,适合先验证它是否能满足自己的需求再决定要不要深入使用。若后续需要长期或批量使用,再考虑按文档把实例部署到云平台上,两种路径之间并不冲突,功能取向是一致的。
Q:自己部署一套需要做哪些准备?
项目文档把部署拆成了几种路径:面向云平台的快捷部署、基于容器镜像的运行方式,以及从源码开始的开发者部署。走容器路线需要本机具备相应的运行环境并了解端口映射的基本概念;走源码路线则要先备齐开发者章节列出的前置依赖。选定一种方式后,按文档步骤执行,再用一个熟悉的站点做一次试跑,就能确认结果是否符合预期。
开发者小结
从取舍上看,Web-Check 的价值在于把站点自检这件事从零散查询收敛成一次聚合分析,覆盖面集中在攻击面、架构、安全配置与技术栈这几项基础而关键的信息上,对站长和开发者都很友好;它的边界也同样明显:产出的是对当前可观察状态的描述,不会替使用者完成风险判断,也不会持续监控变化,更不是渗透测试的替代品。加上端侧形态集中在网页、价格信息未见公开,它更适合当作日常体检与信息收集的第一站,而不是全部依据。真正要下结论时,仍需要结合更专业的手段与人工复核,把它放进自己的工作流里当其中一环,而不是全盘托付。
相关文章